硅安全传统上侧重于密码学,包括加固加密加速器和保护密钥存储。在系统芯片(SoC)设计中,这种方法不够。SoC将多个组件,如核心、内存和第三方IP块集成到一个芯片上。这种集成引入了硬件层面的漏洞,这些漏洞并非针对加密算法本身。相反,这些威胁利用芯片的物理实现和架构结构。对于系统架构师和工程师来说,了解这些漏洞至关重要。那么,这些非密码风险究竟存在于哪里?这些担忧可分为三大类:侧信道攻击、故障注入攻击和架构隔离缺陷。侧通道攻击侧信道攻击(SCA)被动利用硬件在运行过程中产生的非预期信息泄漏。这种泄漏可能包括功
关键字:
SoC
硬件层面
漏洞
在过去十年中,随着世界各地的企业将其数字基础设施从自托管服务器转移到云中,他们受益于 Microsoft 等主要云提供商的标准化内置安全功能。但是,由于这些系统依赖如此之多,如果出现问题,可能会产生大规模的潜在灾难性后果。一个很好的例子:安全研究员 Dirk-jan Mollema 最近偶然发现了 Microsoft Azure 身份和访问管理平台中的两个漏洞,这些漏洞可能被用于对所有 Azure 客户帐户进行灾难性接管。该系统称为 Entra ID,存储每个 Azure 云客户的用户
关键字:
Microsoft
Entra ID
漏洞
德国联邦信息安全办公室(BSI)近日针对苹果旗下iOS、macOS和iPadOS操作系统发布安全警告,敦促用户立即采取更新措施。此次警告源于苹果最新系统版本中修复的数百个安全漏洞,BSI将未更新设备面临的风险等级评定为“高危”。据报道,苹果于日前发布了多款操作系统的重大更新:iOS 18.4iPadOS 18.4 & 17.7.6macOS Sequoia 15.4macOS Sonoma 14.7.5macOS Ventura 13.7.5据BSI安全公告披露,旧版本系统存在可能被恶意攻击者利用
关键字:
苹果
iOS18
漏洞
流式软件公司、 JFrog软件供应链平台的缔造者JFrog近日发布了其 《2024年全球软件供应链发展报告》的调查结果,指出了新兴的发展趋势、行业风险以及保障企业软件供应链安全的最佳实践案例。JFrog首席技术官兼联合创始人Yoav Landman表示:“软件安全领域变幻莫测,全球的 DevSecOps 团队都在探索前行,在 AI 迅速普及的时代,更需要创新来满足需求。我们的数据涵盖了迅速发展的软件生态系统,为安全和开发组织提供了一个更为全面的介
关键字:
JFrog
软件供应链
漏洞
随着互联网的发展,嵌入式设备正分布在一个充满可以被攻击者利用的源代码级安全漏洞的环境中。因此,嵌入式软件开发人员应该了解不同类型的安全漏洞 —— 特别是代码注入。术语“代码注入”意味着对程序的常规数据输入可以被制作成“包含代码”,并且该程序可以被欺骗来执行该代码。代码注入缺陷意味着黑客可以劫持现有进程,并以与原始进程相同的权限执行任何他们喜欢的代码。在许多嵌入式系统中,进程需要以最高的权限运行,因此成功的代码注入攻击可以完全控制机器以及窃取数据,导致设备发生故障,将其作为其僵尸网络成员或使其永久无法使用。
关键字:
嵌入式
软件
代码
漏洞
部分 Azure 客户已收到微软警告,称黑客有访问数据的风险。在官方博文中,微软安全响应团队表示,Palo Alto Networks 报告的漏洞已经修复,而且没有证据表明恶意黑客滥用了这一技术。为了作为预防措施,微软通知了一些客户,让他们立即更改登录凭证。在之前,Palo Alto 的研究员 Ariel Zelivansky称,他的团队已经能够突破 Azure 广泛使用的为用户存储程序的容器系统。Azure 容器使用的代码没有被更新去修补一个已知漏洞。因此,Palo Alto 团队最终能够完全控制一个包
关键字:
微软
Azure
漏洞
8 月 2 日消息 据 9to5mac 报道,苹果为设备带来的主要安全增强功能之一就是 Secure Enclave 芯片,该芯片可以加密和保护设备上存储的所有敏感数据。不过中国的盘古团队在 Apple 的 Secure Enclave 芯片上发现了 “无法修补”的漏洞,可能导致私人安全密钥加密被破坏。漏洞 “不可修补”意味着该漏洞存在于硬件而不是软件中,因此已出厂的设备可能无法修复这一问题。Secure
Enclave 是几乎每台 Apple 设备都随附的安全协处理器,可提供额外的安全保
关键字:
苹果
Secure Enclave
漏洞
据外媒报道,苹果公司始终在为保证iOS平台的安全而战,但它最近犯了个不可原谅的错误,甚至导致整个平台“门户大开”。有消息透露,在向iOS 12.4迁移升级过程中,苹果曾经修补过的旧漏洞再次被破解,所以运行最新版本iOS的iPhone有可能运行未签名的代码。
关键字:
iOS
漏洞
苹果
全球最大芯片厂商英特尔公司14日称,该公司在其芯片中发现了一系列新的安全漏洞,黑客可能借助漏洞读取流经受影响芯片上的所有数据。2011年后使用英特尔芯片的计算机都可能受到这些漏洞的影响。
关键字:
英特尔
芯片
漏洞
VoIP作为一个广为流行的网络语音传输方式,一直被看做最具潜力的语音业务之一。但是它的很多缺点却另它的发展得到了阻碍。尤其是VoIP协议安全方面的问
关键字:
VoIP
协议安全
漏洞
据《连线》网站报道,研究人员发现,数以百万计的Android设备出货之时便存在固件漏洞,容易受到攻击,用户可以说防不胜防。 智能手机因安全问题而崩溃往往是自己造成的:你点击了错误的链接,或者安装了有问题的应用。但对于数以百万计的Android设备来说,这些漏洞早就潜藏于固件当中,被利用只是迟早的问题。这是谁造成的呢?在某种程度上,制造设备的制造商和销售设备的运营商都有责任。 这是移动安全公司Kryptowire的最新研究分析得出的主要结论。Kryptowire详细列出了在美国主流运营商销售的10款
关键字:
Android
漏洞
一个网站遭遇入侵,破坏相当严重,SQL数据库被挂马,所有的表里面大部分字段都被多次重复插入挂马代码,查看日志,还好没有涉及到服务器的安全,只是数据库那里出现了很多异常警告而已,网站确实存在漏洞。
关键字:
SQLServer
数据库
木马
漏洞
摘要:从计算机系统安全运行方面分析了计算机漏洞产生的原因,讨论了漏洞对互联网安全产生了多方面严重危害,提出了计算机用户面必须及时采取措施来解决和防范系统漏洞。关键词;计算机系统;漏洞;程序逻辑结构设计
关键字:
计算机系统
漏洞
SQL注入是什么?许多网站程序在编写时,没有对用户输入数据的合法性进行判断,使应用程序存在安全隐患。用户可以提交一段数据库查询代码(一般是在浏览器地址栏进行,通过正常的www端口访问),根据程序返回的结果,获
关键字:
Server
SQL
漏洞
方法
电子产品世界,为电子工程师提供全面的电子产品信息和行业解决方案,是电子工程师的技术中心和交流中心,是电子产品的市场中心,EEPW 20年的品牌历史,是电子工程师的网络家园
关键字:
NFC
近场通信技术
危险
漏洞
VoIP作为一个广为流行的网络语音传输方式,一直被看做最具潜力的语音业务之一。但是它的很多缺点却另它的发展得到了阻碍。尤其是VoIP协议安全方面的问题更是被各界所担心。目前,VoIP面临的安全议题主要有四:阻断式
关键字:
安全
漏洞
协议
VoIP
忽视
不可
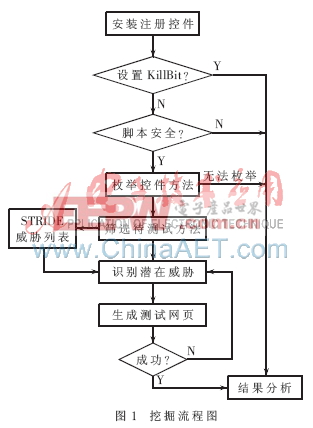
针对ActiveX漏洞被攻击者频繁地使用来攻击系统和由不安全方法引起的漏洞可能会允许远程攻击者任意地访问本地资源的问题,介绍了检查ActiveX控件中不安全漏洞的一般方法,并且使用该方法对几款国内软件进行测试,实验表明该方法能有效挖掘到不安全方法漏洞。
关键字:
漏洞
检测技术
方法
安全
控件
ActiveX
北京时间11月12日消息,据国外媒体报道,微软周二发布了一款补丁程序,修复了7年前发现的一处安全漏洞。
该漏洞存在于微软的“服务器信息块”(SMB)服务中。微软承认,包括Metasploit在内的一系列工具可利用该漏洞发动攻击。
Metasploit是一款开源程序包,黑客或安全人员可利用Metasploit开发攻击代码。据Metasploit称,微软的该漏洞最早发现于2001年3月,当时一名名为“乔希·巴赫宾德”(Josh Bu
关键字:
微软
漏洞
服务器
电子产品世界,为电子工程师提供全面的电子产品信息和行业解决方案,是电子工程师的技术中心和交流中心,是电子产品的市场中心,EEPW 20年的品牌历史,是电子工程师的网络家园
关键字:
漏洞
RFID
信息安全
射频识别技术
4月22日消息,据国外媒体报道,北电日前提醒用户,在其多款路由器产品中发现几处安全漏洞,允许黑客非法访问企业VPN网络(虚拟专用网)。 据北电称,这几处漏洞影响的路由器产品包括1000、2000、3000、4000和5000系列。 其中一处漏洞允许黑客未授权访问其他VPN网络,其漏洞在于路由器LDAP模板中同时存储两个默认帐户。 其他漏洞存在于Web管理界面上,黑客在未登录的情况下,即可获得页面的管理权限。这些漏洞是由德国调研公司DeTack GmbH发现的,而
关键字:
北电
漏洞
路由器
赛门铁克
通讯
网络
无线
国外媒体报道,据美国调研机构ABI Research日前发布的调查报告显示,WiMax并没有人们想象的那样安全。 据澳大利亚媒体报道,调研机构ABI Research日前表示,与人们的期望恰恰相反,WiMAX并没有人们想象的那样安全。与当前的WiFi一样,WiMAX也存在大量安全漏洞。 ABI Research副总裁Stan Schatt称:“WiMAX论坛一直强调WiMAX比WiFi安全,但事实
关键字:
WiFi
WiMAX
安全
漏洞
通讯
网络
无线
漏洞介绍
您好,目前还没有人创建词条漏洞!
欢迎您创建该词条,阐述对漏洞的理解,并与今后在此搜索漏洞的朋友们分享。
创建词条
关于我们 -
广告服务 -
企业会员服务 -
网站地图 -
联系我们 -
征稿 -
友情链接 -
手机EEPW
Copyright ©2000-2015 ELECTRONIC ENGINEERING & PRODUCT WORLD. All rights reserved.
《电子产品世界》杂志社 版权所有
京ICP备12027778号-2 北京市公安局备案:1101082052 京公网安备11010802012473

 京ICP备12027778号-2 北京市公安局备案:1101082052 京公网安备11010802012473